استجابة مركز العمليات الأمنية بنقرة واحدة مع Microsoft Defender
تظل رسائل التصيّد الاحتيالي نقطة الدخول الرئيسية للهجمات السيبرانية، خاصة في بيئات Microsoft 365 حيث يُعدّ البريد الإلكتروني محور العمليات اليومية. وينتحل المهاجمون عادةً صفة علامات تجارية موثوقة أو أقسام داخلية أو خدمات Microsoft لسرقة بيانات الدخول أو نشر البرمجيات الخبيثة.
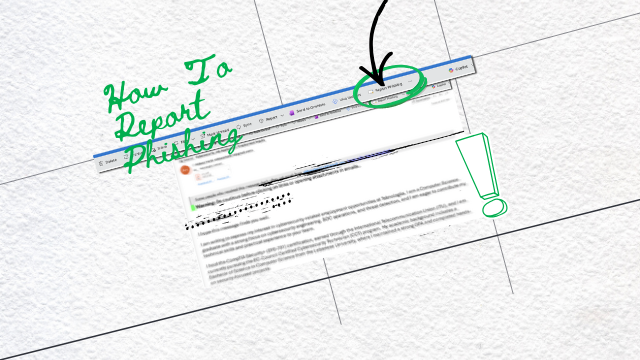
وللحدّ من هذه المخاطر، تضيف Teknologiia زر «الإبلاغ عن تصيّد احتيالي» مباشرة داخل Microsoft Outlook وOutlook على الويب (OWA)، مدمجًا مع Microsoft Defender for Office 365.
وبنقرة واحدة، تُعالَج الرسالة المشبوهة كالتالي:
- تُرسَل تلقائيًا إلى مركز العمليات الأمنية في Teknologiia
- تُحلَّل باستخدام إشارات Microsoft Defender (ترويسات الرسالة والروابط والمرفقات وسمعة المُرسِل)
- تُربط ببيانات القياس على مستوى المستأجر بالكامل لكشف التهديدات المماثلة في المؤسسة
ثم يتولى مركز العمليات الأمنية لدينا:
- تأكيد ما إذا كانت الرسالة تصيّدًا احتياليًا أو خبيثة
- إزالة الرسائل المماثلة من جميع صناديق البريد
- حظر النطاقات والروابط وعناوين IP والمُرسِلين الخبيثين في Microsoft Defender
- تقديم إرشادات المعالجة وتوعية موجّهة للمستخدمين
ويتوافق سير العمل هذا مع مبادئ انعدام الثقة من Microsoft وأفضل ممارسات NIST للاستجابة للحوادث، ما يقلّص زمن الاستجابة من ساعات إلى دقائق.
كيف تكتشف رسالة التصيّد الاحتيالي
رغم أهمية الضوابط الأمنية المتقدمة، تبقى توعية المستخدمين طبقة دفاع حاسمة. ومن المؤشرات الشائعة لرسائل التصيّد:
- لغة عاجلة أو تهديدية
رسائل تضغط على المستخدمين لـ«التصرف فورًا» وإلا واجهوا تعليق الحساب أو فقدان البيانات. - تفاصيل مشبوهة عن المُرسِل
قد يبدو الاسم الظاهر مشروعًا، لكن نطاق البريد الفعلي معدّل قليلًا أو خارجي. - مرفقات أو روابط غير متوقعة
خاصة ملفات ZIP أو HTML أو ISO أو ملفات Office التي تطلب تفعيل وحدات الماكرو أو تعرض صفحات تسجيل دخول. - طلبات للحصول على بيانات الدخول أو المعلومات الشخصية
لا تطلب Microsoft ولا المؤسسات المشروعة كلمات المرور عبر البريد الإلكتروني أبدًا. - تنسيق رديء أو أخطاء إملائية دقيقة
تُستخدم غالبًا لتجاوز عوامل التصفية المؤتمتة.
وعند الشك، ينبغي للمستخدمين ألّا ينقروا على الروابط أو ينزّلوا المرفقات أبدًا، بل أن يستخدموا زر «الإبلاغ عن تصيّد احتيالي».
كيف تمنع رسائل التصيّد الاحتيالي
تتطلب الوقاية الفعّالة من التصيّد نهجًا متعدد الطبقات يجمع بين التقنية والإجراءات وتوعية المستخدمين:
- Microsoft Defender for Office 365
- سياسات مكافحة التصيّد والانتحال
- حماية Safe Links وSafe Attachments
- معلومات فورية عن التهديدات ومعالجة مؤتمتة
- مصادقة قوية للبريد الإلكتروني
- فرض SPF وDKIM وDMARC لمنع انتحال النطاق
- مراقبة تقارير DMARC لكشف إساءة الاستخدام وأخطاء التهيئة
- توعية المستخدمين والإبلاغ
- تفعيل الإبلاغ عن التصيّد بنقرة واحدة في Outlook
- تقديم ملاحظات توعوية مستمرة مستمدة من تحقيقات مركز العمليات الأمنية
- حماية الهوية والوصول
- فرض المصادقة متعددة العوامل (MFA)
- تطبيق سياسات الوصول المشروط للحدّ من إساءة استخدام بيانات الدخول
- المراقبة والاستجابة بقيادة مركز العمليات الأمنية
- ربط مستمر لتهديدات البريد الإلكتروني بإشارات الهوية ونقاط النهاية والسحابة
- احتواء استباقي قبل انتشار الأثر
ويقلّل هذا النموذج متعدد الطبقات معدلات نجاح الهجمات بشكل كبير، ويحدّ من مدة بقاء المهاجمين داخل البيئة.
—-اقرأ مقالًا ذا صلة حول أمن البريد الإلكتروني —–
لماذا هذا مهم
من خلال الجمع بين أتمتة Microsoft Defender وخبرة مركز العمليات الأمنية لدى Teknologiia، تنتقل المؤسسات من أمن بريد إلكتروني قائم على رد الفعل إلى دفاع استباقي ضد التصيّد، حيث تعزّز كل رسالة يُبلَّغ عنها الوضع الأمني العام.
ذو صلة: تحويل كل بلاغ إلى إجراء: كشف أذكى للتصيّد الاحتيالي في TEKNOLOGIIA وتهديد التصيّد الاحتيالي الجديد المختبئ في تقويمك.