ما وراء البريد الإلكتروني: كيف أحبط الكشف الفوري عن التهديدات هجومًا سيبرانيًا كبيرًا عبر وسائل التواصل الاجتماعي
كثيرًا ما يُدخل تفعيل منصات التواصل الاجتماعي عبر الويب وتطبيقات سطح المكتب متغيّرات غير متوقعة إلى بيئة شبكتك. ورغم ضرورة هذه القنوات للتواصل الحديث، فإنها قد تخلق نقاطًا عمياء. لكن المتغيّرات غير المتوقعة لا يجب أن تتحول إلى حوادث أمنية، شرط أن تمتلك الرؤية الصحيحة.
تنزيل صغير… وقصة كبيرة
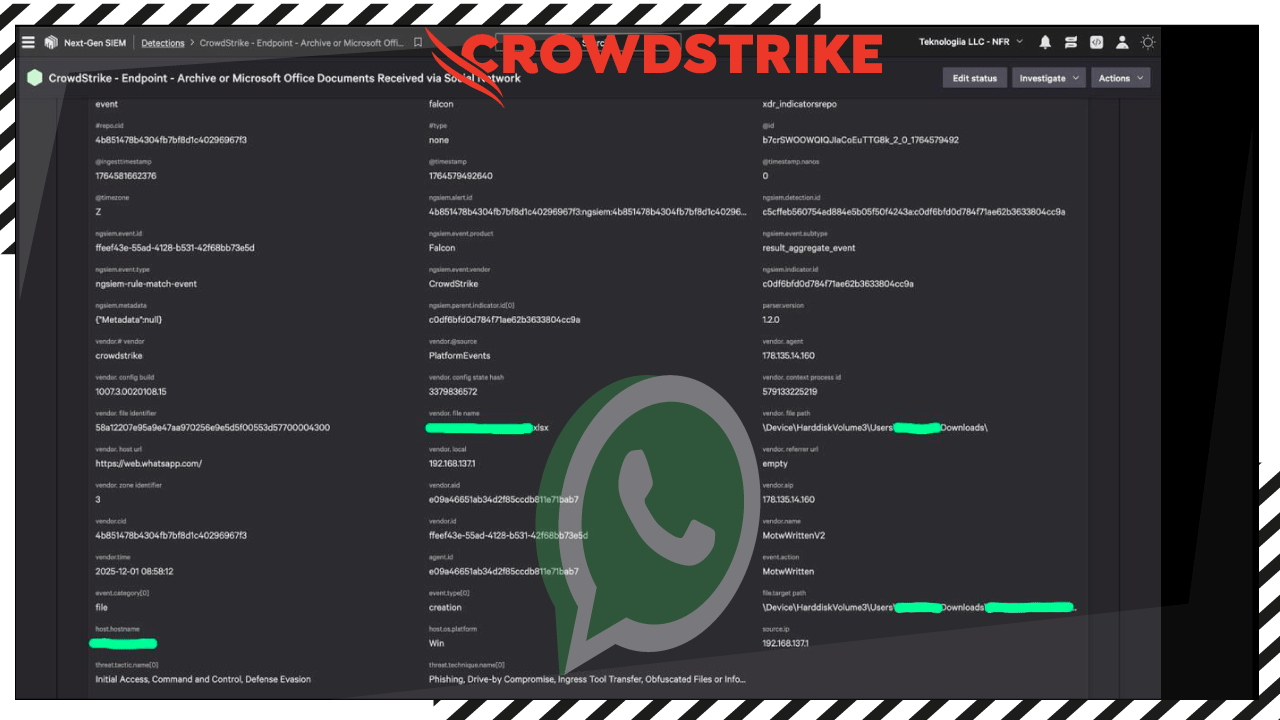
في الأسبوع الماضي، رصد فريق مركز العمليات الأمنية لدينا حدثًا يبدو بسيطًا في CrowdStrike Next-Gen SIEM، لكنه كان يروي قصة أكبر بكثير.
ما المُحفّز؟ ملف Excel بسيط نُزّل عبر web.whatsapp.com. وبالنسبة إلى المراقب العادي (وأدوات الأمن التقليدية)، يبدو ذلك نشاط عمل غير ضار.
تحوّل في الأساليب
الحقيقة أن الجهات المهاجمة تتطور، ولم تعد تعتمد حصرًا على التصيّد عبر البريد الإلكتروني. بل باتت تخفي ملفات Office خبيثة بشكل متزايد داخل منصات التواصل الاجتماعي مثل WhatsApp وLinkedIn وTelegram لتتسلل متجاوزةً ضوابط المحيط التقليدية.
كيف استجاب CrowdStrike NG-SIEM
في هذه الحالة، لم يفوّت CrowdStrike شيئًا. فقد ربط النظام الخيوط فورًا، وحوّل تنزيلًا عاديًا إلى تنبيه عالي الدقة عبر:
• تتبّع إنشاء الملف مباشرة على نقطة النهاية.
• تحديد المصدر بدقة على أنه حركة بيانات من شبكة تواصل اجتماعي.
• مواءمة السلوك تلقائيًا مع إطار MITRE ATT&CK (الوصول الأولي: التصيّد الموجّه عبر خدمة).
• وضع البيانات في سياقها بجمع المستخدم والجهاز والطوابع الزمنية والبيانات الوصفية في واجهة فرز واحدة.
الخلاصة
هنا تتألق تقنية Next-Gen SIEM: فهي قادرة على تحويل سلوك المستخدم «الطبيعي» إلى إشارات إنذار مبكر قبل وقت طويل من تمكّن المهاجم من التوسّع.
المخترقون يزدادون ذكاءً، ويستغلون التطبيقات التي نثق بها أكثر من غيرها. ويجب أن تبقى وسائل الكشف لدينا متقدّمة بخطوة.
تأمين السحابة يتطلب حقًا قوة الجماعة (CROWD).
ونحن، بصفتنا شركاء لـ CrowdStrike، ندعم الحلول التي تجعل أمن السحابة أسرع وأبسط وأقوى.
هل تبحث عن توجيه؟ احجز استشارتك المجانية مع خبرائنا
ذو صلة: ما هو التصيّد الاحتيالي الموجّه؟ وكيف تمنع رسائل التصيّد الاحتيالي عبر البريد الإلكتروني؟.