استغلال نشط: مطلوب إجراء فوري!
ما الذي عليك فعله؟
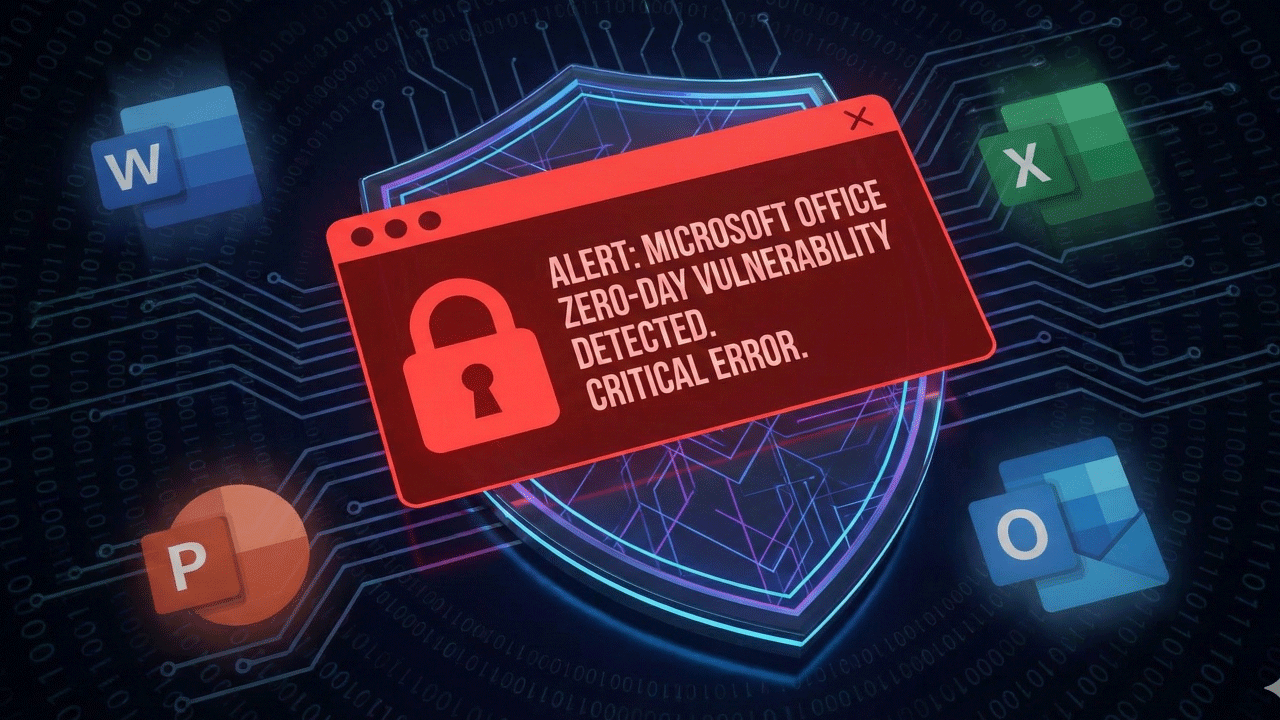
اكتُشفت ثغرة عالية الخطورة في Microsoft Office تتيح للمهاجمين السيطرة على الحاسوب عند فتح ملف خبيث.
-
كن متشككًا: لا تفتح أي مرفقات غير متوقعة من Word أو Excel أو PowerPoint، حتى لو بدت صادرة عن جهة اتصال موثوقة.
-
أعد تشغيل التطبيقات: إذا كنت تستخدم Microsoft 365 أو Office 2021، فأغلق جميع تطبيقات Office وأعد تشغيلها فورًا لتفعيل الإصلاح الذي يعمل في الخلفية.
-
أبلغ عن النشاط المشبوه: إذا فتحت ملفًا مشبوهًا، فتواصل فورًا مع الدعم التقني عبر +961.70.448795 أو [email protected].
إيجاز تقني:
هذا تحديث طارئ خارج الدورة المعتادة يعالج ثغرة لتجاوز ميزة أمنية (CVE-2026-21509) تستهدف حمايات COM/OLE.
احجز استشارتك المجانية مع خبراء TEKNOLOGIIA.
المصدر: Microsoft
ذو صلة: تحديثات Microsoft الأمنية الشهرية (Patch Tuesday) لشهر أبريل 2026.