لا تنقر على تلك الرسالة.
التهديد موجود في بريدك الآن
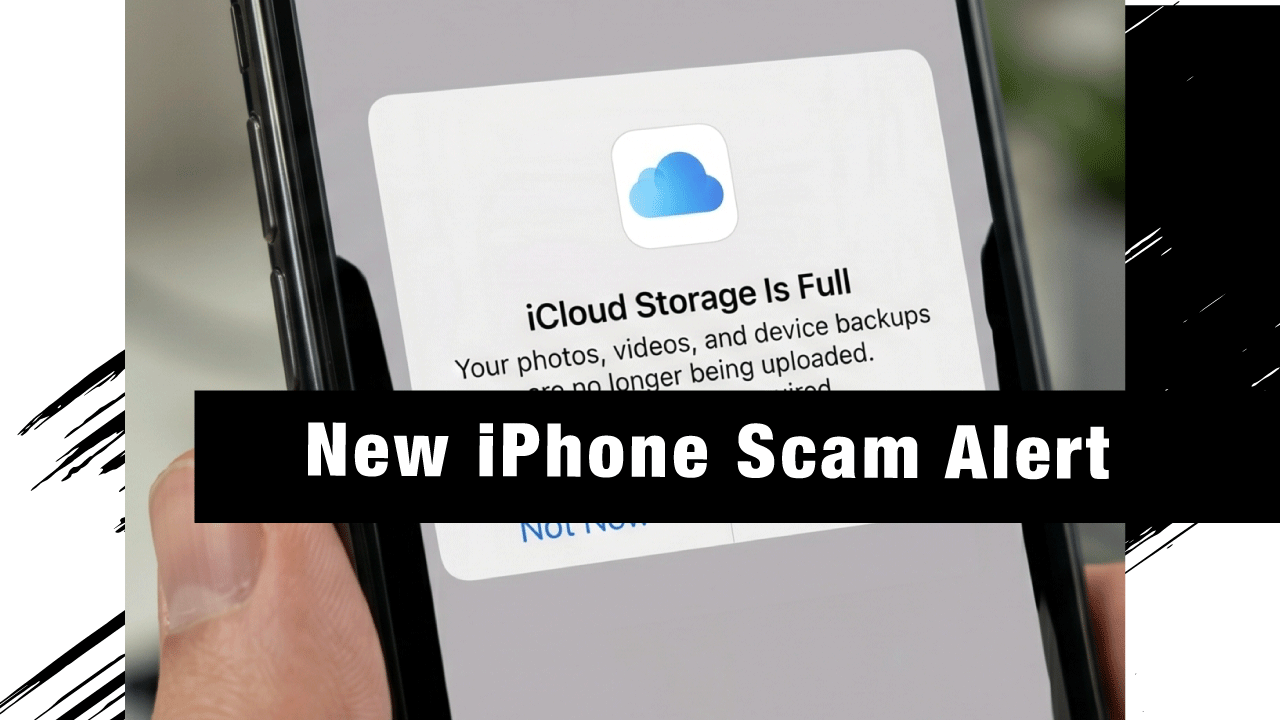
تجتاح حملة تصيّد احتيالي جديدة ومتطورة صناديق البريد حول العالم، ولها هدف واحد: مستخدمو Apple. إذ يرسل المحتالون رسائل مزيّفة بعنوان «مطلوب إجراء» تنتحل صفة Apple، مدّعين أن مساحة تخزين iCloud ممتلئة وأن الصور ومقاطع الفيديو ستُحذف قريبًا أو لن تُحفظ بعد الآن.
ومن الصعب المبالغة في حجم هذا التهديد. إذ تحذّر منظمات حماية المستهلك مستخدمي iPhone حول العالم، البالغ عددهم 1.8 مليار، من هذه الخدعة الخبيثة عبر البريد الإلكتروني المصمّمة لسرقة المعلومات الشخصية والاستيلاء على البيانات المصرفية. وإذا كان لدى مؤسستك موظفون يستخدمون أجهزة iPhone أو حسابات Apple ID، وهو حال كل بيئة عمل حديثة تقريبًا، فهذا تهديد يجب أن تتعامل معه اليوم.
كيف تعمل عملية الاحتيال
يُعدّ هذا الهجوم مثالًا نموذجيًا على الهندسة الاجتماعية، إذ يستغل الاستعجال والخوف من فقدان البيانات والهوية الموثوقة لعلامة Apple التجارية لدفع الضحايا إلى التصرف دون تفكير.
الخطوة 1: وصول التنبيه المزيّف
تدّعي الرسائل الاحتيالية عادةً أن مساحة تخزين iCloud قد تجاوزت حدّها، وأن على المستخدمين الترقية فورًا وإلا فقدوا الوصول إلى النسخ الاحتياطية والصور والملفات. وتتضمن رسائل كثيرة تحذيرات عاجلة مثل تعليق الحساب خلال 48 ساعة أو حذف البيانات نهائيًا ما لم يُتخذ إجراء.
الخطوة 2: الرسالة تبدو مشروعة
ولجعل عمليات الاحتيال هذه أكثر إقناعًا، كثيرًا ما تبدو الرسائل صادرة عن عناوين تتضمن «apple.com». ورغم أنها قد تبدو مشروعة للوهلة الأولى، فإن الفحص الدقيق يكشف عادةً فروقًا طفيفة تدل على أن المُرسِل ليس حقيقيًا.
وقد تبدو الخدعة مقنعة بشكل خاص لأنها قد تصل في الوقت نفسه تقريبًا الذي تصل فيه إشعارات Apple الحقيقية حول حدود تخزين iCloud.
الخطوة 3: أشكال مختلفة للهجوم
هناك أشكال كثيرة لهذه الخدعة. ففي إحدى الحالات، حملت رسالة عنوان «iCloud Storage Alert» مع سطر موضوع: «We’ve blocked your account! Your photos and videos will be deleted on [date]». وفي أخرى، جاء في الرسالة: «Your payment method has expired!… Your cloud service has been disabled». وتقول رسائل أخرى شيئًا مثل «Payment failed for your Cloud storage renewal». وفي جميع الحالات، يوجد زر يشجّع المستخدم على تحديث طريقة الدفع أو إدارة مساحة التخزين. ومن يتجاهل الرسالة قد يتلقى رسالة متابعة بعنوان «تحذير نهائي».
الخطوة 4: الرابط الخبيث
يقود الرابط إلى موقع تصيّد مصمَّم لجمع البيانات الشخصية والمالية. وإذا أدخلت الضحية بياناتها المصرفية أو أجرت عملية دفع، تُسرق معلوماتها، ما قد يتيح للمجرمين سرقة مزيد من الأموال أو إعادة بيع البيانات على الويب المظلم.
لماذا يُعدّ مستخدمو Apple هدفًا رئيسيًا
تحتوي حسابات Apple على بيانات شخصية شديدة الحساسية، تشمل الصور وجهات الاتصال والبيانات المالية والنسخ الاحتياطية للأجهزة. ويمكن لمحاولة تصيّد ناجحة أن تمنح المهاجمين الوصول إلى خدمات متعددة مرتبطة بحساب Apple ID واحد. ويجعل حجم هذه الرسائل الاحتيالية وواقعيتها منها خطيرة بشكل خاص، إذ قد يجد حتى المستخدمون ذوو الخبرة صعوبة في تمييزها عن الرسائل المشروعة.
ومن منظور المؤسسات، لا يقتصر الأمر على المخاطر الشخصية. فالموظفون الذين يستخدمون حسابات Apple ID خاصة بالعمل أو أجهزة مرتبطة بـ iCloud قد يكشفون عن غير قصد بيانات الأعمال وبيانات الدخول والأنظمة الداخلية إذا وقعوا ضحية لهذا النوع من الهجمات.
علامات تحذيرية يجب الانتباه إليها
درّب فريقك على التعرّف على هذه العلامات التحذيرية قبل النقر:
- لغة عاجلة تهدد بحذف البيانات خلال ساعات أو أيام
- عناوين رسائل مثل «We’ve blocked your account!» أو «Your storage has expired»
- عناوين بريد إلكتروني تتضمن «apple» لكنها لا تصدر من نطاق @apple.com موثّق
- أزرار أو روابط تطلب الدفع أو تسجيل الدخول، فـ Apple لا تطلب أبدًا البيانات المصرفية عبر البريد الإلكتروني
- أخطاء لغوية أو تنسيق يختلف قليلًا عن مراسلات Apple الحقيقية
- رسائل متابعة بعنوان «تحذير نهائي» عند تجاهل الرسالة الأولى
ماذا تفعل إذا تلقيت هذه الرسالة
إذا تلقيت رسالة كهذه، فلا تنقر على أي روابط، وأبلغ عنها كرسالة غير مرغوب فيها أو انقلها مباشرة إلى سلة المهملات. ومن الأفضل دائمًا التحقق من مساحة تخزين iCloud مباشرة عبر موقع Apple الرسمي أو إعدادات الجهاز. ويمكن الإبلاغ عن الرسائل التي تنتحل صفة iCloud عبر [email protected].
وإذا اشتبهت في أن أحد الموظفين نقر بالفعل على رابط خبيث:
- غيّر فورًا كلمة مرور Apple ID من جهاز آمن وغير مخترق
- فعّل المصادقة الثنائية إن لم تكن مفعّلة بالفعل
- تواصل مع مصرفك لتجميد أي وسائل دفع ربما أُدخلت
- أبلغ فريق تقنية المعلومات أو الأمن ليقيّم احتمال انكشاف بيانات الدخول
- تحقّق من أي وصول غير مصرّح به عبر الخدمات المرتبطة بـ Apple
الصورة الأكبر: كشف التصيّد يزداد صعوبة
حملة iCloud هذه جزء من توجه أوسع ومتسارع. فأدوات الذكاء الاصطناعي وحزم «التصيّد كخدمة» متاحة على نطاق واسع، وتساعد المحتالين الذين يملكون معرفة تقنية محدودة أو معدومة على شنّ حملات تهديد متطورة ومقنعة. كما يجعل الذكاء الاصطناعي تقليد المواقع المشروعة أسهل بكثير على الجهات المهاجمة، ما يرفع بشكل كبير مصداقية هذه الخدع ومعدلات نجاحها.
لقد انتهى عصر اكتشاف التصيّد من الأخطاء الإملائية وحدها. فهجمات اليوم مصقولة ومتزامنة مع السياق ودقيقة نفسيًا.
كيف تحمي Teknologiia مؤسستك
بصفتنا مزوّدًا للخدمات الأمنية المُدارة (MSSP) معتمدًا من Microsoft نعمل في لبنان والإمارات ومنطقة الشرق الأوسط وشمال أفريقيا، تساعد Teknologiia الشركات على بناء دفاعات ضد هذا النوع تحديدًا من تهديدات الهندسة الاجتماعية. وتشمل خدماتنا ذات الصلة:
- TeknoSOC — مركز عمليات أمنية على مدار الساعة: مراقبة مستمرة لكشف نشاط المصادقة المشبوه والمؤشرات المرتبطة بالتصيّد في بيئتك
- حلول أمن البريد الإلكتروني ومكافحة التصيّد: تصفية متعددة الطبقات، وفرض DMARC وDKIM وSPF، ومعلومات فورية عن التهديدات لحظر الرسائل الاحتيالية قبل وصولها إلى صندوق بريدك
- التدريب على الوعي الأمني: تمكين موظفيك من التعرّف على محاولات التصيّد والإبلاغ عنها، لأن موظفيك هم أكبر نقطة ضعف لديك وأقوى خط دفاع في آنٍ معًا
- اختبارات تقييم الاختراق: إذا كنت تشتبه في أن أحد الموظفين قد استُهدف بالفعل، يستطيع فريقنا تحديد مؤشرات سرقة بيانات الدخول أو اختراق الحسابات في بنيتك التحتية
- الاستجابة للحوادث: احتواء ومعالجة سريعان إذا نجح هجوم تصيّد بالفعل
تذكّرنا حملة التصيّد عبر Apple iCloud المنتشرة في أبريل 2026 بوضوح بأن المجرمين السيبرانيين لا يحتاجون إلى اختراق جدران الحماية عندما يستطيعون خداع المستخدم ليسلّمهم بيانات دخوله. فالهجوم مقنع وواسع الانتشار، ويُلحق بالفعل أضرارًا مالية حقيقية بالضحايا حول العالم.
الوعي هو خط دفاعك الأول، والأمن المُدار هو شبكة أمانك.
هل تريد تقييم مدى تعرّض مؤسستك لتهديدات التصيّد الاحتيالي؟
تواصل مع Teknologiia اليوم للحصول على استشارة أمنية.
ذو صلة: ما هو التصيّد الاحتيالي الموجّه؟ وتحويل كل بلاغ إلى إجراء: كشف أذكى للتصيّد الاحتيالي في TEKNOLOGIIA.